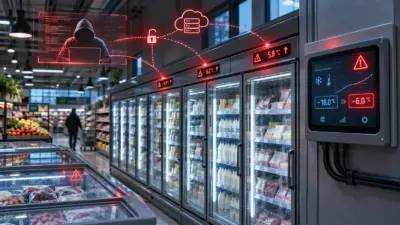
Gli attacchi informatici del 2 novembre 2026 ai sistemi di refrigerazione di numerosi supermercati europei, compresi alcuni punti vendita italiani, dimostrano come la vulnerabilità degli oggetti connessi a Internet possa provocare danni materiali, interruzioni delle attività e rischi per la sicurezza delle persone. Un caso emblematico per comprendere le criticità dell’Internet of Things (IoT), le contromisure necessarie e le nuove responsabilità introdotte dalla normativa europea sulla cybersicurezza.

Luca Frabboni – Maat Srl
Dai frigoriferi dei supermercati una nuova lezione sulla sicurezza informatica
Quando si parla di attacchi informatici, l’attenzione si concentra generalmente sul furto di dati personali, sui ransomware che bloccano i sistemi aziendali o sulle frodi finanziarie. Gli episodi verificatisi nelle ultime settimane in Europa dimostrano, tuttavia, che le conseguenze di un attacco possono andare ben oltre la compromissione delle informazioni digitali e coinvolgere direttamente le apparecchiature utilizzate nelle attività quotidiane.

Il 2 novembre 2026 diversi supermercati europei hanno subito attacchi ai sistemi di refrigerazione, con la modifica da remoto dei parametri di funzionamento di frigoriferi e congelatori. Le temperature degli impianti sono aumentate improvvisamente, determinando il deterioramento di prodotti alimentari, perdite economiche e, in alcuni casi, la temporanea sospensione delle attività commerciali.
Secondo le notizie diffuse da Reuters, RaiNews ed Euronews, gli episodi hanno coinvolto esercizi commerciali in Belgio, Svezia, Irlanda, Lussemburgo, Estonia e Paesi Bassi, interessando catene della grande distribuzione come Delhaize, Carrefour, ICA e Coop.
Anche l’Italia è stata interessata. Secondo quanto riportato da TGcom24, almeno quattro supermercati a marchio Coop in Sicilia, tre a Catania e uno a Palermo, hanno registrato manomissioni dei sistemi di refrigerazione che hanno provocato il deterioramento degli alimenti conservati nei banchi frigoriferi. Sono state inoltre segnalate situazioni sospette presso altre imprese italiane della filiera alimentare, sulle quali sono state avviate verifiche da parte delle autorità competenti.
Gli attacchi seguono quelli verificatisi in Francia nella notte tra l’11 e il 12 ottobre 2026, quando centinaia di supermercati avevano subito alterazioni dei sistemi di refrigerazione, con conseguenze particolarmente gravi per la conservazione delle merci.
L’aspetto più significativo è che, almeno secondo le prime ricostruzioni, i criminali informatici non avrebbero avuto bisogno di entrare fisicamente nei supermercati, né necessariamente di compromettere i computer utilizzati dal personale. Sarebbe stato sufficiente sfruttare debolezze nei sistemi di controllo accessibili attraverso la rete.
Il caso evidenzia un cambiamento sostanziale nella natura del rischio informatico: non sono più soltanto i dati a essere esposti, ma anche il funzionamento degli oggetti e degli impianti che dipendono da sistemi digitali.
Come è stato possibile attaccare i frigoriferi da remoto?
I moderni impianti di refrigerazione commerciale non sono semplicemente apparecchiature elettriche dotate di un termostato. Molti utilizzano controllori elettronici, sensori, software di supervisione e collegamenti di rete che permettono di monitorare e modificare da remoto le condizioni operative.
Queste funzionalità offrono vantaggi importanti: consentono ai manutentori di intervenire senza recarsi fisicamente presso il punto vendita, permettono alla direzione aziendale di verificare il corretto funzionamento degli impianti distribuiti sul territorio e facilitano l’individuazione di guasti o anomalie.
Il problema nasce quando i medesimi strumenti, progettati per rendere più efficiente la gestione, diventano accessibili anche a soggetti non autorizzati.
Secondo le ricostruzioni iniziali, gli attacchi avrebbero interessato anche sistemi di controllo della refrigerazione riconducibili alla tecnologia del produttore danese Danfoss. Gli aggressori sarebbero riusciti ad attivare cicli di sbrinamento non autorizzati e a modificare i parametri operativi, causando il progressivo aumento delle temperature.
La dinamica è coerente con quanto descritto dall’Agenzia per la Cybersicurezza Nazionale (ACN) nel bollettino del 13 ottobre 2026, successivo agli attacchi francesi. L’Agenzia ha richiamato l’attenzione sull’utilizzo di installazioni obsolete, interfacce di amministrazione direttamente esposte su Internet e sistemi di autenticazione insufficientemente protetti.
Occorre precisare che le indagini sui nuovi incidenti sono ancora in corso e non è possibile attribuire con certezza tutti gli episodi a un unico gruppo criminale o a una medesima vulnerabilità.
È però già evidente il problema di fondo: un sistema progettato per controllare un processo fisico può essere utilizzato per alterarlo, qualora le sue funzioni di amministrazione non siano adeguatamente protette.
Che cos’è l’Internet of Things e perché rappresenta un problema di sicurezza
L’Internet of Things (IoT), o Internet delle cose, indica l’insieme di dispositivi fisici dotati di sensori, software e capacità di comunicazione attraverso reti informatiche, che permettono loro di raccogliere informazioni, scambiare dati e, in molti casi, ricevere comandi da remoto.
Si tratta di una tecnologia ormai diffusa sia negli ambienti domestici sia nelle organizzazioni pubbliche e private.
Rientrano in questa categoria le telecamere di videosorveglianza connesse, i sistemi di climatizzazione intelligenti, le serrature elettroniche, gli elettrodomestici controllabili da smartphone, i dispositivi sanitari per il monitoraggio dei pazienti e numerose apparecchiature utilizzate nella produzione industriale e nella logistica.
Nel caso dei supermercati, i controllori della refrigerazione appartengono più precisamente all’ambito dell’Operational Technology (OT), cioè delle tecnologie destinate a monitorare e governare processi fisici. Quando tali sistemi integrano sensori, connettività e piattaforme digitali, si parla anche di Industrial Internet of Things (IIoT).
Questa distinzione è importante perché, mentre la sicurezza dei tradizionali sistemi informatici si concentra soprattutto sulla riservatezza, integrità e disponibilità delle informazioni, nei sistemi OT e IoT assume particolare rilievo anche la sicurezza del processo fisico controllato.
Un attacco a un gestionale aziendale può rendere indisponibile un documento; un attacco a un impianto di refrigerazione può provocare la perdita di prodotti alimentari; la compromissione di un dispositivo sanitario connesso potrebbe, in determinate circostanze, incidere direttamente sulla salute di una persona.
L’interconnessione tra mondo digitale e mondo fisico costituisce quindi il principale elemento distintivo di questa nuova categoria di rischi.
I principali rischi di sicurezza dei dispositivi IoT
Le criticità dell’Internet of Things non dipendono necessariamente dalla sofisticazione degli attacchi. Molto spesso derivano da configurazioni inadeguate, dispositivi obsoleti e insufficienti controlli di sicurezza.
L’ENISA, Agenzia dell’Unione europea per la cybersicurezza, ha individuato da tempo problemi ricorrenti quali l’utilizzo di credenziali predefinite, la mancata correzione delle vulnerabilità, l’esposizione di servizi non necessari e le difficoltà nella gestione dell’intero ciclo di vita dei dispositivi.
1. Password predefinite e sistemi di autenticazione insufficienti
Numerosi dispositivi vengono commercializzati con credenziali iniziali di amministrazione che devono essere modificate durante l’installazione. Quando questa operazione non viene eseguita, un soggetto esterno può tentare di accedere al sistema utilizzando combinazioni di credenziali conosciute o facilmente reperibili.
Il rischio aumenta quando la stessa password viene riutilizzata su più dispositivi o quando gli accessi remoti non prevedono l’autenticazione a più fattori (MFA).
In un’organizzazione con decine o centinaia di apparecchiature, l’utilizzo di credenziali condivise può trasformare la compromissione di un singolo account in un problema esteso all’intera infrastruttura.
2. Dispositivi obsoleti e aggiornamenti di sicurezza assenti
Un frigorifero industriale, una telecamera o una centralina per il controllo degli accessi possono rimanere operativi per molti anni. Il software integrato, invece, potrebbe non ricevere aggiornamenti per lo stesso periodo.
Si crea così una situazione in cui apparecchiature perfettamente funzionanti dal punto di vista meccanico utilizzano componenti digitali con vulnerabilità note e non più corrette dal produttore.
Il problema è particolarmente rilevante nei sistemi industriali, dove l’installazione degli aggiornamenti deve essere attentamente pianificata per evitare incompatibilità o interruzioni dei processi.
3. Esposizione diretta dei dispositivi su Internet
Una delle configurazioni più rischiose consiste nel rendere direttamente raggiungibile da Internet l’interfaccia di amministrazione di un dispositivo.
In questo modo, i sistemi possono essere individuati attraverso attività automatizzate di ricognizione della rete e sottoposti a tentativi di accesso non autorizzato.
La presenza di una pagina di login protetta da password, oppure l’utilizzo del protocollo HTTPS, non sono elementi sufficienti a garantire la sicurezza di un’interfaccia pubblicamente accessibile.
Come chiarisce anche l’ACN, HTTPS protegge la comunicazione, ma non elimina le vulnerabilità del software né impedisce l’impiego di credenziali compromesse.
4. Mancanza di separazione tra le reti aziendali
In molte organizzazioni i dispositivi IoT condividono la rete con computer, server, stampanti e altre apparecchiature.
Questa configurazione può consentire a un aggressore che abbia compromesso un dispositivo meno protetto di tentare di raggiungere altri sistemi informatici.
Una telecamera connessa, per esempio, potrebbe diventare un punto di accesso verso un server aziendale; analogamente, la compromissione di un computer potrebbe consentire di raggiungere i controllori degli impianti, qualora le reti non siano correttamente separate.
È il fenomeno del movimento laterale, attraverso il quale un aggressore cerca di espandere il proprio accesso all’interno dell’infrastruttura compromessa.
5. Dipendenza dai fornitori e dai servizi cloud
Un ulteriore elemento di rischio deriva dalla crescente dipendenza da piattaforme esterne per la gestione dei dispositivi.
Molti sistemi IoT utilizzano servizi cloud, applicazioni del produttore o collegamenti predisposti dalle società incaricate della manutenzione.
Questi strumenti semplificano le attività operative, ma introducono ulteriori soggetti e infrastrutture nella catena della sicurezza.
La compromissione di un servizio centralizzato, di un account del manutentore o di una piattaforma di gestione potrebbe teoricamente permettere di intervenire su numerose apparecchiature distribuite presso organizzazioni differenti.
Ciò non significa che ogni attacco IoT derivi necessariamente dalla compromissione del fornitore: si tratta di una possibile modalità di attacco, da valutare attraverso un’analisi effettiva dell’architettura utilizzata.
6. Manipolazione dei dati e degli allarmi
Il rischio non riguarda soltanto l’invio di comandi non autorizzati.
Un soggetto che riesca a controllare una piattaforma di supervisione potrebbe anche modificare le soglie di allarme, disabilitare le notifiche o alterare le informazioni visualizzate dagli operatori.
In un sistema di refrigerazione questo potrebbe impedire al personale di accorgersi tempestivamente dell’aumento della temperatura; in altri contesti, potrebbe determinare il mancato rilevamento di condizioni di funzionamento pericolose.
È per questa ragione che, nei sistemi più critici, il monitoraggio dovrebbe prevedere anche verifiche indipendenti rispetto alla piattaforma principale di controllo.
Dal furto dei dati al sabotaggio dei processi fisici
Il caso dei supermercati europei evidenzia un aspetto che merita particolare attenzione: un attacco informatico può avere come obiettivo la compromissione del funzionamento di un servizio, senza necessariamente prevedere il furto di informazioni o una richiesta di riscatto.
Tradizionalmente le imprese hanno associato il rischio cyber soprattutto alla perdita dei dati, alla violazione della riservatezza e all’indisponibilità dei sistemi informativi.
Nell’ecosistema IoT e OT, invece, è necessario considerare ulteriori conseguenze, tra cui il danneggiamento delle apparecchiature, l’interruzione dei processi produttivi, il deterioramento delle merci, la compromissione delle condizioni ambientali e la possibile esposizione delle persone a situazioni di pericolo.
Questo non significa che gli attacchi ai sistemi fisici siano una novità assoluta. Rappresentano però un rischio sempre più diffuso, perché apparecchiature precedentemente isolate vengono progressivamente collegate alle reti informatiche e a Internet.
La digitalizzazione amplia le capacità di gestione e controllo, ma contemporaneamente aumenta la superficie potenzialmente esposta agli attacchi.
Come proteggere i sistemi IoT: le contromisure da adottare
Le misure di prevenzione devono essere progettate considerando sia la sicurezza dei singoli dispositivi sia l’architettura complessiva della rete e le modalità di accesso da parte di utenti e fornitori.
Il bollettino ACN del 13 ottobre 2026 costituisce, in questo senso, un riferimento operativo particolarmente utile, perché indica azioni concrete per la protezione degli impianti di refrigerazione e, più in generale, dei sistemi OT.
Censire i dispositivi e separare le reti
Ogni organizzazione dovrebbe conoscere quali dispositivi sono connessi, chi li gestisce, quali servizi utilizzano e se risultano raggiungibili dall’esterno. Le apparecchiature IoT e OT dovrebbero essere collocate in segmenti di rete separati da quelli destinati alle normali attività aziendali, applicando regole firewall che consentano esclusivamente le comunicazioni necessarie.
Proteggere l’accesso remoto
Le interfacce amministrative non dovrebbero essere direttamente esposte su Internet. Quando è necessario intervenire da remoto, è opportuno utilizzare VPN o altri sistemi di accesso controllato, con autenticazione a più fattori, autorizzazioni limitate e registrazione degli interventi. L’accesso dei manutentori dovrebbe essere abilitato soltanto quando necessario.
Eliminare credenziali predefinite e account inutilizzati
Ogni dispositivo dovrebbe avere credenziali robuste e, ove possibile, individuali. Occorre verificare gli account attivi, rimuovere quelli non più necessari e applicare il principio del minimo privilegio, distinguendo chi può semplicemente consultare i parametri da chi è autorizzato a modificarli.
Gestire aggiornamenti e fine vita dei dispositivi
È necessario verificare periodicamente firmware, versioni software e disponibilità degli aggiornamenti. Le apparecchiature che non ricevono più correttivi di sicurezza devono essere sostituite secondo un piano definito o, nelle more, isolate e sottoposte a misure compensative. Gli aggiornamenti degli impianti critici devono essere concordati con i manutentori e preceduti da verifiche di compatibilità.
Monitorare comportamenti e parametri anomali
Non è sufficiente controllare se un dispositivo risulta acceso e collegato. Occorre rilevare accessi insoliti, modifiche non autorizzate, variazioni dei parametri e disattivazioni degli allarmi. Per gli impianti critici è opportuno prevedere sensori indipendenti e segnalazioni automatiche al personale responsabile.
Predisporre un piano di continuità operativa
Le organizzazioni devono sapere come intervenire quando un sistema connesso viene compromesso o diventa indisponibile. Sono quindi necessarie procedure di emergenza, copie affidabili delle configurazioni, modalità alternative di funzionamento ove tecnicamente disponibili e simulazioni periodiche degli incidenti.
Un aspetto particolarmente importante riguarda il coordinamento degli interventi. Disconnettere o riavviare indiscriminatamente un impianto industriale può provocare conseguenze operative ulteriori, anche quando l’obiettivo è interrompere un attacco.
Le operazioni di contenimento devono pertanto essere concordate con i responsabili degli impianti e con i manutentori, assicurando la conservazione degli elementi utili alle successive verifiche tecniche e forensi.
Nel caso della refrigerazione alimentare, inoltre, il semplice ritorno della temperatura ai valori previsti non garantisce che i prodotti siano ancora idonei alla commercializzazione: è necessaria una valutazione secondo le procedure di sicurezza alimentare applicabili.
Cyber Resilience Act: cosa prevede la normativa europea per i dispositivi connessi
Gli attacchi ai sistemi di refrigerazione si inseriscono in un contesto normativo europeo che attribuisce crescente importanza alla sicurezza dei prodotti digitali e delle infrastrutture connesse.
Il riferimento principale è il Regolamento (UE) 2024/2847, noto come Cyber Resilience Act (CRA), che introduce requisiti orizzontali di cybersicurezza per i prodotti con elementi digitali, sia hardware sia software, rientranti nel suo ambito di applicazione.
L’obiettivo è superare un modello nel quale la sicurezza dei dispositivi dipende prevalentemente dalle iniziative dei singoli utilizzatori, introducendo obblighi specifici anche per i fabbricanti e gli altri operatori economici interessati.
Il regolamento valorizza i principi di security by design e security by default: i prodotti devono essere progettati tenendo conto dei rischi informatici e commercializzati con configurazioni di sicurezza adeguate.
In concreto, il CRA prevede requisiti riguardanti la gestione delle vulnerabilità, la disponibilità degli aggiornamenti di sicurezza, la protezione dagli accessi non autorizzati, la riduzione della superficie di attacco e la gestione dei rischi durante il periodo di supporto del prodotto. Shaping Europe’s digital future+1
Le scadenze del Cyber Resilience Act
- 10 dicembre 2024 — Entrata in vigoreIl regolamento entra formalmente in vigore nell’ordinamento europeo.
- 11 settembre 2026 — Obblighi di segnalazioneDiventano applicabili gli obblighi previsti dall’art. 14 per i fabbricanti, relativi alle vulnerabilità attivamente sfruttate e agli incidenti gravi che incidono sulla sicurezza dei prodotti.
- 11 dicembre 2027 — Applicazione generaleDiventano applicabili le principali disposizioni del regolamento, tra cui i requisiti essenziali di cybersicurezza dei prodotti, secondo il regime previsto dal CRA.
Fonte: Commissione europea, calendario di attuazione del Cyber Resilience Act. Shaping Europe’s digital future
La data dell’11 settembre 2026 assume particolare rilievo perché gli obblighi di segnalazione sono già applicabili e riguardano, secondo le condizioni stabilite dal regolamento, anche prodotti immessi sul mercato prima della piena applicazione del CRA.
Per i fabbricanti interessati sono previste una prima segnalazione entro 24 ore dalla conoscenza dell’evento e una successiva notifica entro 72 ore, con gli ulteriori adempimenti previsti dall’art. 14. Le comunicazioni avvengono attraverso la piattaforma europea di segnalazione istituita nell’ambito del regolamento.
È importante distinguere tali obblighi, che riguardano specificamente i soggetti individuati dal CRA, dagli obblighi di segnalazione che possono gravare sulle imprese utilizzatrici in base ad altre normative, come la NIS2.
La direttiva NIS2 e le responsabilità delle organizzazioni
Accanto al Cyber Resilience Act assume rilievo la Direttiva (UE) 2022/2555, conosciuta come NIS2, recepita in Italia mediante il D.Lgs. 4 settembre 2024, n. 138.
La direttiva disciplina la sicurezza informatica e la resilienza delle organizzazioni appartenenti ai settori e alle categorie individuati dalla normativa, imponendo ai soggetti che rientrano nel suo ambito di applicazione misure di gestione del rischio, sicurezza della catena di approvvigionamento e gestione degli incidenti.
Il settore della produzione, trasformazione e distribuzione alimentare figura tra quelli contemplati dalla NIS2, nei limiti delle categorie e delle condizioni definite dalle disposizioni applicabili.
Non si può quindi affermare che ogni supermercato o piccolo esercizio commerciale sia automaticamente soggetto agli obblighi NIS2. L’applicabilità deve essere valutata considerando attività esercitata, dimensioni dell’organizzazione, caratteristiche del soggetto ed eventuali specifiche disposizioni di inclusione.
Per le organizzazioni effettivamente soggette alla normativa, la sicurezza degli apparati IoT e OT deve entrare nella valutazione complessiva dei rischi informatici.
Ciò comporta anche la necessità di verificare i contratti con i fornitori di servizi tecnologici e di manutenzione, le modalità di accesso remoto, i tempi di aggiornamento dei dispositivi e le procedure di gestione degli incidenti.
La responsabilità di assicurare un livello adeguato di protezione non può essere considerata esclusivamente una questione affidata al reparto informatico, ma richiede il coinvolgimento degli organi di gestione secondo quanto stabilito dalla disciplina applicabile.
IoT, GDPR e responsabilità giuridiche: quali conseguenze in caso di attacco?
La compromissione di un dispositivo connesso può produrre conseguenze giuridiche differenti a seconda della tipologia di sistema, delle informazioni trattate e degli effetti concretamente provocati.
Sotto il profilo della protezione dei dati personali, occorre ricordare che numerosi dispositivi IoT raccolgono o elaborano informazioni riferibili a persone fisiche.
È il caso, per esempio, delle telecamere di videosorveglianza, dei sistemi biometrici di accesso, di alcuni dispositivi sanitari e degli strumenti di monitoraggio utilizzati negli ambienti lavorativi.
Quando questi dispositivi trattano dati personali, trovano applicazione le disposizioni del Regolamento (UE) 2016/679 (GDPR), comprese quelle relative alla sicurezza del trattamento, alla protezione dei dati fin dalla progettazione e alla gestione delle violazioni.
In particolare, l’art. 32 del GDPR richiede l’adozione di misure tecniche e organizzative adeguate al rischio, mentre gli artt. 33 e 34 disciplinano gli obblighi di notifica e comunicazione delle violazioni dei dati personali, quando ne ricorrono i presupposti.
Non ogni attacco IoT, tuttavia, costituisce automaticamente un data breach ai sensi del GDPR. Se un’aggressione informatica si limita a modificare il funzionamento di un dispositivo senza coinvolgere dati personali, la valutazione giuridica sarà diversa.
Resta inoltre il tema della responsabilità civile per gli eventuali danni provocati, da esaminare considerando gli obblighi contrattuali, le caratteristiche del prodotto, la condotta dei soggetti coinvolti e il rapporto causale tra eventuali carenze di sicurezza e conseguenze dannose.
Per le imprese, ciò rende particolarmente importante documentare le attività di prevenzione, i controlli svolti, le segnalazioni ricevute e gli interventi di manutenzione effettuati.
Anche studi legali e professionisti devono preoccuparsi della sicurezza IoT?
La vicenda dei supermercati potrebbe sembrare lontana dall’attività quotidiana di uno studio legale. In realtà, gli stessi problemi si possono presentare anche negli ambienti professionali.
Molti studi utilizzano apparecchiature connesse che vengono installate e successivamente dimenticate, soprattutto quando il loro funzionamento non richiede interventi frequenti.
Si pensi ai sistemi di videosorveglianza, ai controlli elettronici degli accessi, alle stampanti multifunzione connesse alla rete, alle centraline di allarme, ai dispositivi di videoconferenza e agli impianti di climatizzazione gestiti attraverso applicazioni remote.
Questi strumenti possono essere collegati alla stessa infrastruttura informatica utilizzata per la gestione dei fascicoli, dei documenti riservati e dei dati personali dei clienti.
Un dispositivo vulnerabile potrebbe quindi rappresentare un punto di ingresso verso altre risorse aziendali, qualora la rete non sia opportunamente segmentata.
Per uno studio legale, la questione assume particolare rilevanza in considerazione degli obblighi di riservatezza professionale e delle responsabilità connesse alla protezione delle informazioni trattate.
Non si tratta necessariamente di adottare soluzioni complesse o costose, ma di estendere ai dispositivi connessi le medesime attenzioni già riservate ai computer e ai server.
Una misura particolarmente efficace consiste nel separare, attraverso reti dedicate e apposite regole di accesso, le apparecchiature IoT dai sistemi che contengono i documenti e le informazioni professionali.
Altrettanto importante è verificare che i dispositivi siano aggiornati e che le credenziali iniziali siano state sostituite, soprattutto quando le apparecchiature vengono installate e configurate da fornitori esterni.
La checklist operativa: dieci verifiche da effettuare
Di seguito una checklist utilizzabile da imprese, studi professionali e organizzazioni che impiegano dispositivi connessi.
Autovalutazione della sicurezza IoT
- È disponibile un inventario aggiornato dei dispositivi IoT e OT?
- Sono state eliminate tutte le password predefinite?
- Le interfacce amministrative sono protette dall’accesso diretto via Internet?
- Le reti IoT e OT sono separate dalle reti che ospitano dati e servizi aziendali?
- Gli accessi remoti dei fornitori utilizzano sistemi sicuri e autenticazione forte?
- Firmware e software dei dispositivi ricevono aggiornamenti di sicurezza?
- Sono stati individuati i dispositivi fuori supporto e pianificata la loro sostituzione?
- Sono attivi registri degli accessi, monitoraggio e allarmi per le anomalie?
- Sono disponibili backup delle configurazioni e procedure di ripristino verificate?
- Esiste una procedura di gestione degli incidenti che coinvolga anche i responsabili degli impianti?
La checklist rappresenta un primo strumento di autovalutazione e non sostituisce un’analisi professionale dei rischi. In particolare, negli ambienti industriali, le verifiche tecniche devono essere pianificate in modo da non compromettere il funzionamento e la sicurezza degli impianti.
Cosa fare quando si sospetta una compromissione
La prevenzione non può eliminare completamente il rischio di un incidente. È quindi indispensabile che l’organizzazione sappia come intervenire tempestivamente.
In presenza di modifiche anomale dei parametri, accessi sconosciuti o comportamenti inattesi delle apparecchiature, la prima attività consiste nel coinvolgere i responsabili informatici e quelli degli impianti, evitando interventi improvvisati che possano aggravare la situazione.
Occorre quindi verificare le configurazioni e i registri disponibili, identificare eventuali connessioni non autorizzate, limitare gli accessi sospetti e conservare gli elementi utili alla ricostruzione dell’incidente.
Successivamente, con il supporto dei tecnici competenti, si potranno ripristinare configurazioni affidabili, sostituire le credenziali compromesse e applicare gli aggiornamenti necessari.
La segnalazione al CSIRT Italia e le eventuali notifiche obbligatorie devono essere valutate alla luce delle disposizioni applicabili.
Il bollettino dell’ACN raccomanda espressamente di attivare le procedure di gestione degli incidenti e di segnalare tempestivamente le compromissioni, coordinando tutte le operazioni di contenimento con i responsabili degli impianti.
Conclusioni: la sicurezza informatica non riguarda più soltanto i computer
Gli attacchi del novembre 2026 ai sistemi di refrigerazione dei supermercati europei costituiscono un esempio particolarmente significativo dei rischi associati alla diffusione dell’Internet of Things.
La possibilità di controllare da remoto apparecchiature, impianti e processi rappresenta uno dei principali vantaggi della trasformazione digitale, ma introduce anche vulnerabilità che possono tradursi in conseguenze materiali immediate.
Il punto centrale non è rinunciare ai dispositivi connessi, bensì adottare un modello di sicurezza coerente con le caratteristiche di queste tecnologie.
Ogni apparecchiatura collegata alla rete deve essere considerata parte dell’infrastruttura informatica dell’organizzazione e, come tale, deve essere censita, protetta, aggiornata e monitorata.
L’adozione di password robuste, la separazione delle reti, la protezione degli accessi remoti, la manutenzione del software e la predisposizione di procedure di risposta agli incidenti non rappresentano più soltanto buone pratiche tecniche, ma elementi essenziali della gestione del rischio aziendale.
Il Cyber Resilience Act e la NIS2 rafforzano progressivamente questo approccio, attribuendo specifiche responsabilità ai produttori e alle organizzazioni che rientrano nei rispettivi ambiti di applicazione.
Per imprese, pubbliche amministrazioni e studi professionali, la lezione è chiara: la cybersicurezza deve riguardare non soltanto i sistemi nei quali conserviamo informazioni, ma anche gli oggetti attraverso i quali controlliamo e gestiamo le nostre attività quotidiane.
